Startup de SaaS
Despliegues manuales y sin controles de seguridad
Diseñamos e implementamos un pipeline de CI/CD con Jenkins y SonarQube para una startup de SaaS, mejorando la velocidad y la calidad de sus despliegues.
15 min
Time-to-deploy
5×
Más releases/mes
−90%
Errores en producción
El reto
La startup necesitaba acelerar su ciclo de desarrollo para competir en el mercado, pero sus despliegues manuales eran lentos, propensos a errores y carecían de controles de seguridad, lo que retrasaba la entrega de nuevas funcionalidades.
La solución
- 01
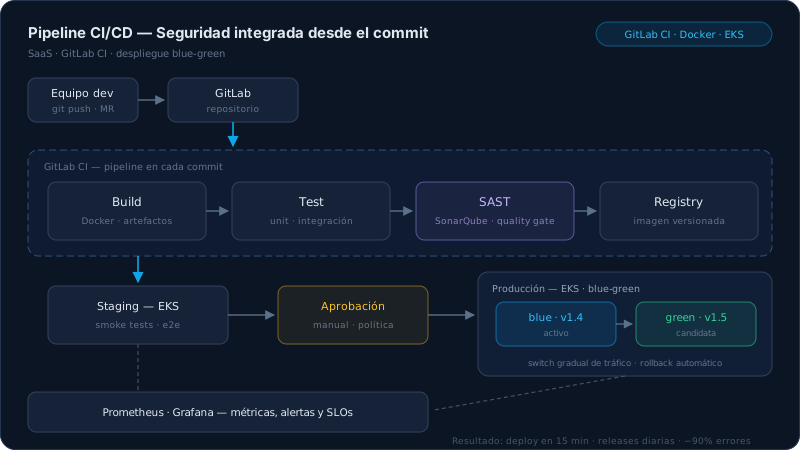
Se implementó un pipeline de CI/CD completo utilizando GitLab CI.
- 02
Se integró SonarQube en el pipeline para realizar análisis estático de código (SAST) en cada commit, detectando vulnerabilidades de seguridad de forma temprana.
- 03
Se automatizó el proceso de build, test y despliegue en entornos de staging y producción, utilizando contenedores Docker para garantizar la consistencia.
- 04
Se configuraron políticas de aprobación y rollbacks automáticos para minimizar el riesgo en los despliegues a producción.
- 05
La implantación se realizó de forma incremental, manteniendo los despliegues manuales como fallback durante las primeras semanas.
Claves del éxito
- Automatización sin frenar al equipo de desarrollo
- Seguridad integrada desde el primer commit
- Pipelines diseñados para crecer con el producto
Resultados de impacto
Medidos con herramientas objetivas. Sin estimaciones.
15 min
time-to-deploy
Despliegues diarios
5×
más releases
−90%
errores
+80%
detección temprana
Diagnóstico gratuito · 30 minutos
¿Quieres este tipo de resultados en tu infraestructura?
Analizamos tu caso en 30 minutos y te decimos exactamente qué podemos mejorar — aunque después decidas no trabajar con nosotros.
Sin compromiso · Sin comerciales · NDA disponible si se requiere